Wie CostGlass auf Ihre Daten zugreift
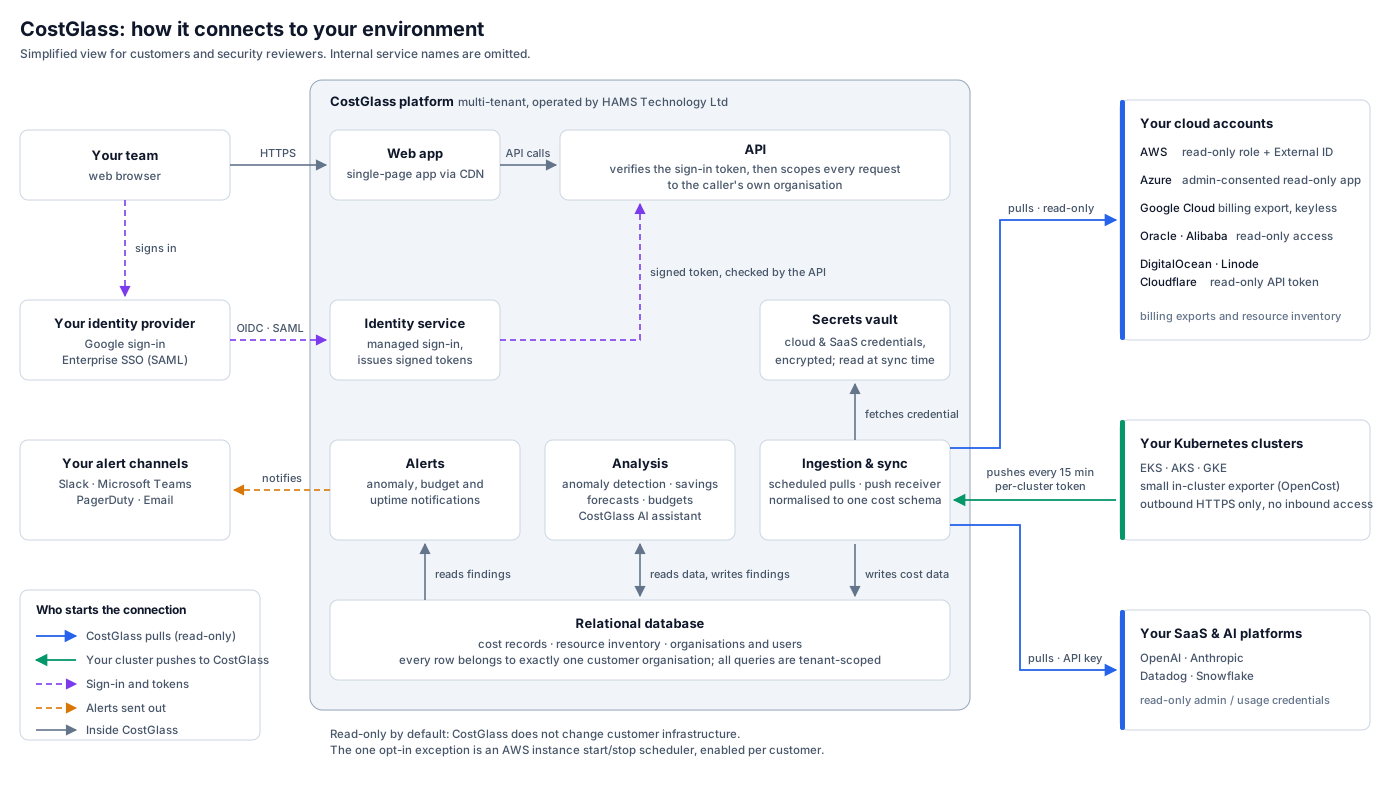
Security and data ingestion architecture: how CostGlass reads multi-cloud billing and telemetry through read-only roles and least-privilege permissions.
Wie CostGlass auf Ihre Daten zugreift
Dies ist die Seite, die an denjenigen gesendet werden kann, der uns genehmigen muss. Es deckt genau ab, was CostGlass in Ihren Konten erreichen kann, wie der Zugriff authentifiziert wird, wo die resultierenden Daten gespeichert werden und wie Sie sie widerrufen. Die Kurzversion: Lesezugriff, den Sie selbst erstellen, temporäre Zugangsdaten, die stündlich ablaufen, und Daten, die in der von Ihnen gewählten Region gespeichert werden.
Die Police gewährt Kosten- und Abrechnungszuschläge Beschreiben Und ListeAktionen. Es gibt keine Erstellen, Löschen, Setzen oder Ändern irgendwo darin, sodass CostGlass nichts verändern oder zerstören kann – die einzige Ausnahme ist der Instanzplaner, den Sie absichtlich aktivieren.
Die Vertrauensrichtlinie erfordert eine genaue sts:ExternalId Übereinstimmung sowie die CostGlass-Konto-ID. Ohne sie könnte jeder, der Ihre Rolle als ARN kennengelernt hat, AWS bitten, diese durch uns zu übernehmen – das klassische Problem mit verwirrten Stellvertretern. Damit wird eine Anfrage, die Ihren Wert nicht trägt, von AWS abgelehnt, bevor sie Ihr Konto erreicht.
Wählen Sie 🇬🇧 London (eu-west-2) oder 🇩🇪 Frankfurt (eu-zentral-1), wenn Sie sich anmelden. Ihre Daten werden dort gespeichert und verarbeitet und unterliegen nicht diesem Zuständigkeitsbereich.
Der Kubernetes-Exporter und die SaaS-Collectors senden Daten über HTTPS nach außen. Nichts wählt sich in Ihr Netzwerk ein: keine eingehende Firewall-Regel, kein öffentlicher Endpunkt, kein Überwachungsport auf Ihrer Seite.
CostGlass authentifiziert sich bei Ihrer AWS-Umgebung mithilfe kurzlebiger AWS STS-Sitzungstoken. Die Rollenvertrauensrichtlinie schreibt sowohl die CostGlass-Produktionskonto-ID als auch Ihre eindeutige externe Mandanten-ID vor: