Datenresidenz und -speicherung
Your fixed region, how long cost history is kept, purge now and the data handling summary.
Datenresidenz und -speicherung
See where your organisation's data lives, choose how long cost history is kept, and delete expired history on demand.
- Your organisation's region is chosen at sign-up and cannot be changed. All its data is stored and processed in that region.
- Die Regionen sind London (Großbritannien), Frankfurt (EU), Virginia (USA) und Singapur (Asien-Pazifik). Bei der Anmeldung können jedoch nur die derzeit geöffneten Regionen ausgewählt werden.
- Sie entscheiden, wie lange die Kostenhistorie aufbewahrt wird: 90 Tage bis 7 Jahre. Ein täglicher Job löscht ältere Datensätze.
- unterschieden „Purge Old Data Now“ führt den Löschvorgang sofort durch. Es kann nicht rückgängig gemacht werden.
- Die Datenverarbeitungszusammenfassung enthält Fakten zu Ihren Einstellungen. Es handelt sich nicht um einen Auditbericht oder eine Zertifizierung.
- Melden Sie sich bei Ihrer Organisation an. Jeder kann die Seite öffnen.
Ihre Region ist festgelegt
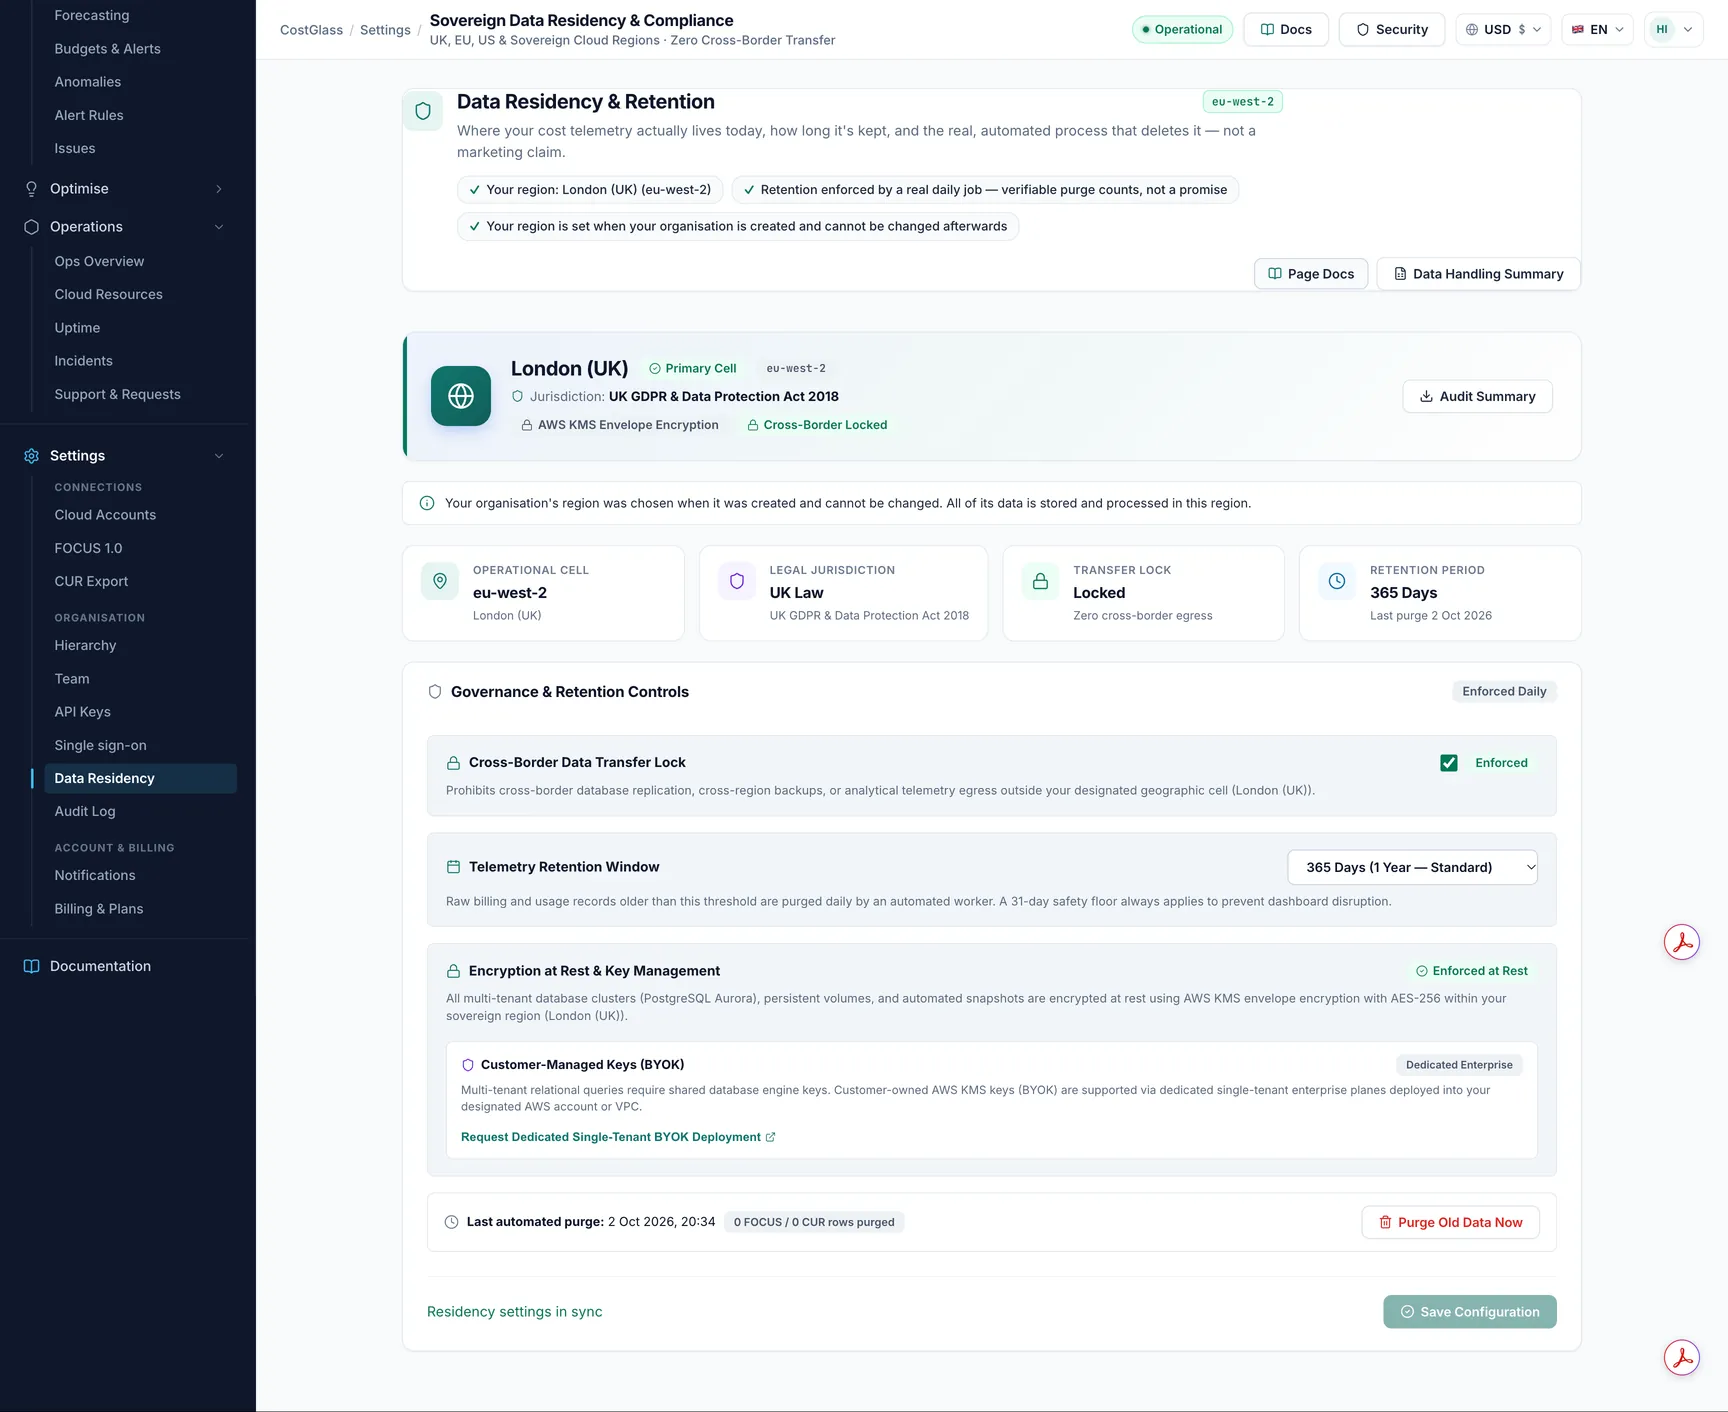
Wenn eine Organisation erstellt wird, wird auf der Anmeldeseite gefragt, wo ihre Daten gespeichert werden sollen. Jede Region ist ein separater Standort mit eigener Datenbank, eigenen Warteschlangen und eigenem Anmeldedienst. Diese Wahl ist für diese Organisation dauerhaft. Auf der Seite werden der Name Ihrer Region, der AWS-Regionscode und die Rechtssprechung für Informationen angezeigt (z. B. UK DSGVO für London).
Einstellungen, die Sie ändern können
| Einstellung | Was es bewirkt | Standard / Optionen |
|---|---|---|
| Grenzüberschreitende Datenübertragungssperre | Zeichnet auf, dass Ihre Daten nicht außerhalb Ihrer Region repliziert oder gesichert werden dürfen. Ihre Daten bleiben bereits in Ihrer Region; Diese Einstellung zeichnet Ihre Anforderung auf und erscheint in der Datenverarbeitungsübersicht. | Am |
| Telemetrie-Aufbewahrungsfenster | Ältere Kostendatensätze werden täglich gelöscht. Es gilt immer eine Sicherheitsuntergrenze von 31 Tagen, sodass der aktuelle und der vorherige Monat niemals berührt werden. | 365 Tage. Optionen: 90, 180, 365, 730, 2555 |
| Verschlüsselung und Kundenschlüssel | Ruhende Daten werden mit AWS KMS verschlüsselt. Vom Kunden verwaltete Schlüssel sind nur in einer dedizierten Single-Tenant-Bereitstellung verfügbar: Verwenden Sie Request Dedicated Single-Tenant BYOK Deployment, um eine Anfrage zu stellen. Eine aufgezeichnete Schlüsselreferenz, sofern vorhanden, wird als „Aufgezeichneter Schlüssel“ angezeigt. | Kann auf dieser Seite nicht bearbeitet werden |
Welche Aufbewahrung löscht
- Kostendatensätze, die älter sind als das Fenster (die Hauptkostentabelle und die CUR-Einzelpostenstichprobe).
- Überwachen Sie Protokollereignisse, die älter als 24 Monate sind, getrennt von Ihrem Kostenfenster.
Es tut nicht Löschen Sie den aktuellen Ressourcenbestand, Ihre Konfiguration oder alles, was jünger als 31 Tage ist. Durch die Verkürzung der Aufbewahrung wird reduziert, wie weit Cost Explorer, Berichte und Anomalie-Baselines zurückblicken können.
The card shows Last automated purge with real row counts, or Never executed.
Jetzt löschen
Zusammenfassung der Datenverarbeitung
Klicken Sie auf „Zusammenfassung der Datenverarbeitung“, um eine sachliche Zusammenfassung anzuzeigen: Ihre Region und Gerichtsbarkeit, die Aufbewahrungsrichtlinie und deren Durchsetzung, die Übertragungssperre und den Verschlüsselungstext. Audit JSON herunterladen speichert es als Datei. Darin heißt es deutlich, dass es sich um eine Konfigurationszusammenfassung handelt, nicht um eine Prüfung durch Dritte, und es werden keine Zertifizierungen beansprucht. Wenn Ihre Kunden einen formellen Bericht benötigen, wenden Sie sich an Ihr Account-Team.