Single Sign-On (SAML & OIDC)
Connect Okta, Entra ID, Google Workspace or another provider, verify your domain, test and require SSO.
Single Sign-On (SAML & OIDC)
Ermöglichen Sie Ihrem Team, sich über Ihren eigenen Identitätsanbieter mit dem Konto bei CostGlass anzumelden, das es bereits bei der Arbeit verwendet.
- Funktioniert mit SAML 2.0 und OpenID Connect (OIDC), zum Beispiel Okta, Microsoft Entra ID, Google Workspace, OneLogin, Auth0 und Keycloak.
- Sie weisen den Besitz Ihrer E-Mail-Domäne mit einem DNS-TXT-Eintrag nach, testen die Anmeldung einmal und schalten sie dann ein.
- aus Die Leute müssen zuerst eingeladen werden. Mit der einmaligen Anmeldung kann sich eine eingeladene Person über Ihr Firmen-Login anmelden. Es werden niemals Konten erstellt.
- Sie können es dann anfordern, damit Passwörter und die Google-Anmeldung für Personen in Ihrer Domain nicht mehr funktionieren. Ein Besitzer behält das Passwort für die Anmeldung als Break-Glass-Konto.
- Wenn Sie Ihre Anbieterdaten ändern, werden der Test und die Anforderungen zurückgesetzt, sodass ein Fehler niemanden ausschließen kann.
- Ihre Organisation verfügt über den Scale- oder Enterprise-Plan. Bei anderen Plänen wird auf der Seite eine Upgrade-Meldung angezeigt.
- Sie sind Eigentümer oder Administrator Ihrer CostGlass-Organisation.
- Sie können eine Anwendung bei Ihrem Identitätsanbieter erstellen (normalerweise dort eine Administratorrolle).
- Sie können einen DNS-TXT-Eintrag für Ihre E-Mail-Domäne hinzufügen oder wissen, wer das kann.
- Die Personen, die es nutzen werden, sind unter Einstellungen → Team bereits eingeladen.
So funktioniert es
Ein Identitätsanbieter (IdP) ist der Dienst, den Ihr Unternehmen zum Anmelden von Personen verwendet, z. B. Okta oder Microsoft Entra ID. SAML 2.0 Und OpenID Connect Dies sind die beiden Standardmethoden, mit denen CostGlass mitteilen kann, dass sich diese Person angemeldet hat und dies ihre E-Mail-Adresse ist.
- Sie erstellen eine Anwendung für CostGlass bei Ihrem IdP und verwenden dabei die Werte, die CostGlass Ihnen anzeigt.
- You give CostGlass your IdP's details.
- Sie beweisen, dass Sie der Eigentümer Ihrer E-Mail-Domain sind.
- Ein Eigentümer oder Administrator meldet sich einmal testweise über den IdP an.
- Du schaltest es ein. From then on, the sign-in page recognises your domain: after someone types their work email it offers Continue with SSO.
- Optional benötigen Sie es für alle Personen in der Domäne.
Eine Organisation kann einen Identitätsanbieter und bis zu 10 E-Mail-Domänen haben, die jeweils separat nachgewiesen werden. A sign-in only counts when it comes from your own organisation's provider and the email is on one of your verified domains. A different organisation's provider cannot sign in as your people, even if it names their email address.
Richten Sie es ein, Schritt für Schritt
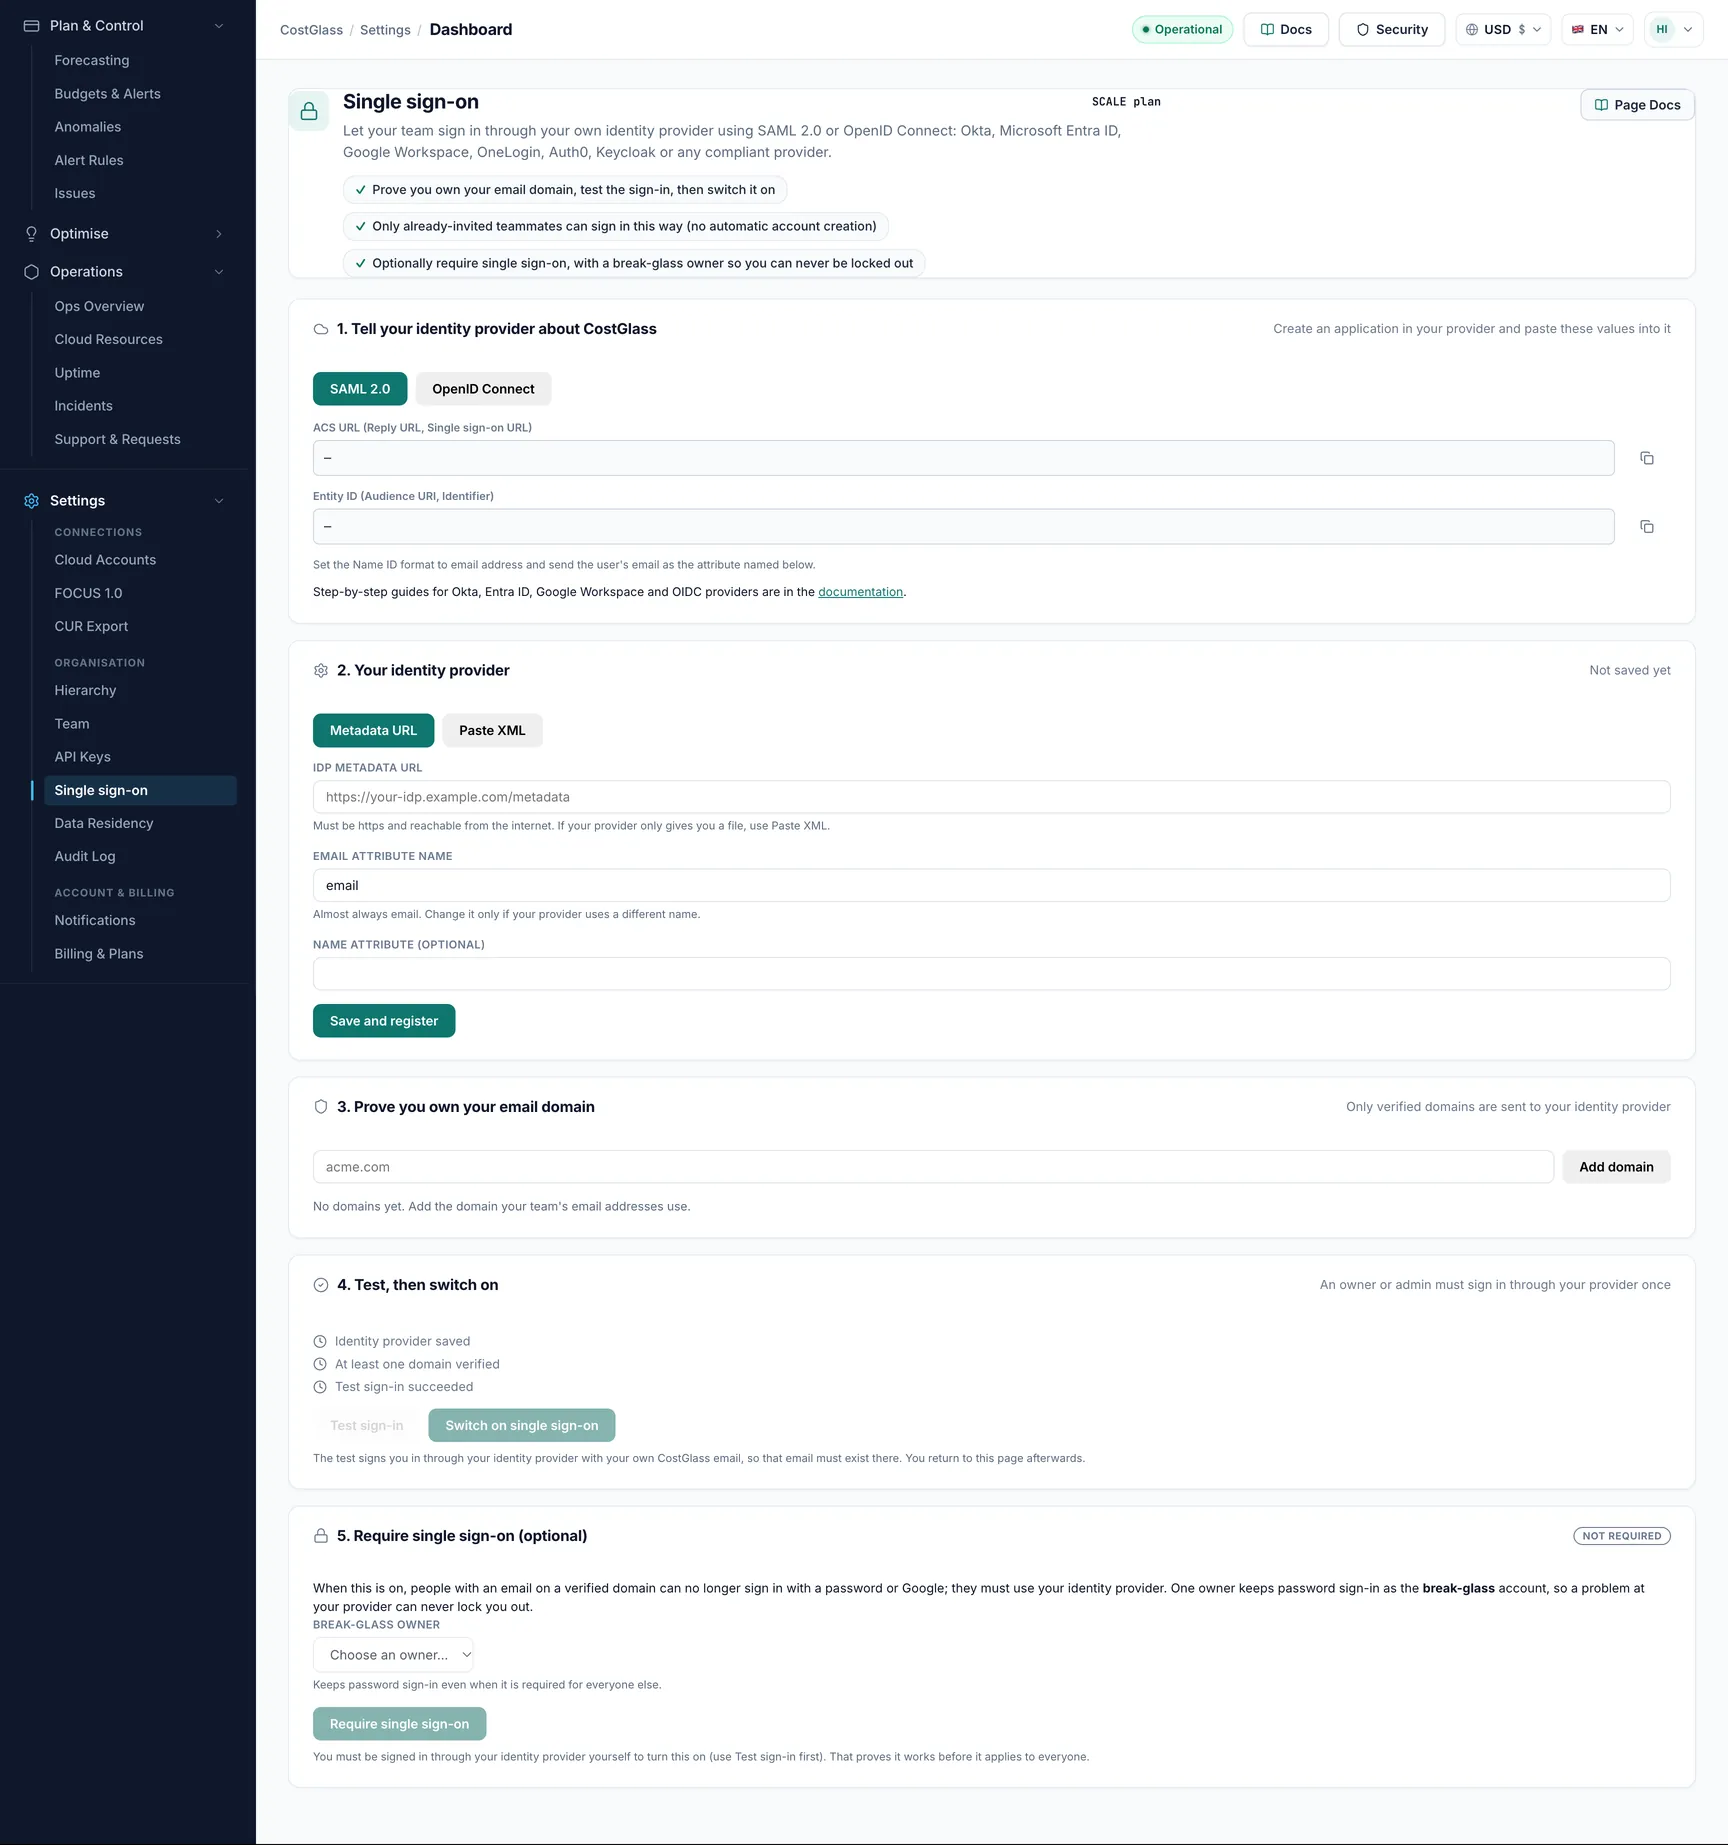
openid email profile). Click Save and register.acme.com) and click Add domain. Veröffentlichen Sie das TXT-Eintrag shown at your DNS provider, then click Verify. Einzelheiten finden Sie im nächsten Abschnitt.Erstellen der Anwendung in Ihrem Identitätsanbieter
Die genauen Menüs unterscheiden sich je nach Anbieter und ändern sich im Laufe der Zeit, daher handelt es sich hier um eine Karte und nicht um ein Skript. Use your provider's own help if something has moved.
SAML 2.0 (Okta, Entra ID, Google Workspace und andere)
- Erstellen Sie ein neues SAML-Anwendung (manchmal auch als benutzerdefinierte oder Nicht-Galerie-App bezeichnet).
- Fügen Sie das CostGlass ACS-URL in das Feld für die Single-Sign-On-, Reply- oder Assertion-Consumer-Service-URL ein.
- Fügen Sie das CostGlass Entitäts-ID in das Feld für die Zielgruppe, die Kennung oder die SP-Entitäts-ID ein.
- Legen Sie Namens-ID format to email address, and make sure the person's email is sent as an attribute. CostGlass reads an attribute called
E-Mailby default. Wenn Ihr Anbieter es unter einem anderen Namen sendet (Microsoft Entra ID verwendet beispielsweise einen langen Anspruchsnamen), geben Sie diesen Namen in CostGlass in das Feld „E-Mail-Attributname“ ein. - Weisen Sie die Anwendung den Personen zu, die sie nutzen sollen.
- Copy the provider's Metadaten-URL, oder laden Sie die Metadatendatei (XML) herunter. A metadata URL must start with
httpsand be reachable from the internet. If your provider only gives you a file, use Paste XML.
OpenID Connect
- verwenden Registrieren Sie ein Webanwendung (ein vertraulicher Client, der den Autorisierungscodefluss verwendet).
- Fügen Sie das CostGlass Umleitungs-URI als zulässige Anmeldeumleitung.
- Erlauben Sie die Bereiche
openid,E-MailUndProfil. - Sammle das Emittenten-URL (die Adresse, deren
/.well-known/openid-configurationdescribes your provider), the Kunden-ID und der Kundengeheimnis. - Make sure the ID token carries the person's
E-Mail. CostGlass identifiziert Personen dadurch.
Das Client-Geheimnis wird direkt an den Anmeldedienst weitergegeben. Es wird nie wieder angezeigt und wenn Sie das Feld bei einem späteren Speichervorgang leer lassen, bleibt das gespeicherte Feld erhalten.
Nachweis, dass Sie der Eigentümer Ihrer E-Mail-Domain sind
Dadurch wird verhindert, dass ein anderes Unternehmen Ihre Domain beansprucht. Für jede Domäne zeigt CostGlass ein TXT-Eintrag:
| Feld | Wert |
|---|---|
| Name (Host) | _costglass-verification.yourcompany.com |
| Wert | costglass-verify=<a code shown on the page> |
- Öffentliche Postfachdomänen wie gmail.com oder outlook.com werden abgelehnt, da sie niemandem gehören können.
- Nur verifizierte Domains werden an Ihren Identitätsanbieter gesendet.
- Eine Domain kann jeweils nur von einer Organisation verifiziert werden.
- Jeden Tag überprüft CostGlass die Aufzeichnung erneut. Wenn die Domain verschwindet, haben Sie sieben Tage Zeit, bevor die Überprüfung der Domain beendet wird. Auf der Seite wird dann eine Warnung mit dem Datum angezeigt, an dem sie verschwunden ist.
Testen, dann aktivieren
Bevor Sie es einschalten können, müssen drei Dinge erfüllt sein: Der Anbieter ist gespeichert, mindestens eine Domain ist verifiziert und eine Testanmeldung war erfolgreich. Auf der Seite wird jedes als Häkchen angezeigt.
- Test sign-in signs you in through your IdP using dein eigenes CostGlass-E-Mail. Diese E-Mail muss auch bei Ihrem IdP vorhanden sein. Nur ein Eigentümer oder ein Administrator kann den Test bestehen.
- Sie kehren zur Seite mit der Meldung zurück, dass die Testanmeldung erfolgreich war.
- While the status is Not switched on, only Owners and Admins can sign in through the provider, which lets you test safely.
| Statusabzeichen | eingereicht haben? Bedeutung |
|---|---|
| Nicht eingeschaltet | Saved, but not active yet, or switched off because the provider details changed. |
| Am | People on your verified domains can use it. |
| Am: Zertifikat läuft ab | SAML only. Your provider's signing certificate expires within 30 days. |
| Benötigt Aufmerksamkeit | CostGlass could not register or read your provider. The page shows the reason. |
Erfordert Single Sign-On und den Break-Glass-Besitzer
When you click Require single sign-on, people with an email on a verified domain can no longer sign in with a password or Google. Sie müssen Ihren Anbieter nutzen.
To stop requiring it, click Stop requiring single sign-on. Um den Anbieter vollständig zu entfernen, verwenden Sie unten „Single Sign-On entfernen“ (Ihre verifizierten Domänen bleiben erhalten).
Nachrichten, die Personen möglicherweise sehen
Wenn eine Anmeldung abgelehnt wird, sieht die Person eine Nachricht, die aus einem dieser Codes besteht:
| Code | Was es bedeutet | Was zu tun |
|---|---|---|
sso_required | Ihre Organisation erfordert Single Sign-On und die Person, die sich mit einem Passwort oder Google anmeldet. | Geben Sie auf der Anmeldeseite die geschäftliche E-Mail-Adresse ein und wählen Sie „Mit SSO fortfahren“ aus. |
sso_wrong_org | The sign-in came from a different organisation's identity provider than the one registered for this person. | Sign in through your own company provider. If you did, ask an administrator to check which provider is saved. |
sso_domain_unverified | Die Organisation hat nicht nachgewiesen, dass sie Eigentümerin der E-Mail-Domäne ist (der DNS-Eintrag fehlt). | Ein Administrator öffnet Einstellungen → Single Sign-On, veröffentlicht den für die Domäne angezeigten TXT-Eintrag und klickt auf Überprüfen. |
sso_not_ready | Single Sign-On ist gespeichert, aber noch nicht aktiviert (oder wurde durch eine Änderung deaktiviert). | Ein Administrator schließt die Testanmeldung ab und schaltet sie ein. Bis dahin können sich nur Besitzer und Administratoren auf diese Weise anmelden, um es zu testen. |
sso_unknown_provider | Die Anmeldung erfolgte von einem Identitätsanbieter, den CostGlass nicht erkennt. | Verwenden Sie den Anmeldelink von CostGlass, kein altes Lesezeichen. |
Kein Organisationszugriff | The email is not on the organisation's user list. Beim Single Sign-On werden niemals Konten erstellt. | An owner or admin invites the person in Settings → Team, then they sign in through the provider. |
Damit es gesund bleibt
- Ablauf des Zertifikats (SAML). Your IdP's signing certificate expires eventually. Die Eigentümer werden 30, 14 und 3 Tage vorher per E-Mail benachrichtigt. Wenn Sie eine Metadaten-URL angegeben haben, holt CostGlass selbst ein rotiertes Zertifikat ab. Wenn Sie XML eingefügt haben, fügen Sie die neue Datei ein. If the certificate expires, sign-in stops and the page shows Needs attention.
- Domain-Checks. Täglich mit einer 7-tägigen Kulanzfrist (siehe oben).
- Audit-Trail. Änderungen des Providers, der Domains, des Einschaltens und der Anforderung werden im Audit-Protokoll.
Was Single Sign-On nicht kann
- Es werden keine Konten erstellt oder entfernt. Laden Sie unten Personen ein Einstellungen → Team. Es gibt keine automatische Bereitstellung (SCIM).
- Die Gruppen-zu-Rollen-Zuordnung ist ausgeschaltet. Rollen werden nur in Einstellungen → Team festgelegt, unabhängig davon, welche Gruppen Ihr Anbieter sendet.
- Ein Anbieter pro Organisation und keine einmalige Abmeldung (die Abmeldung von CostGlass bedeutet nicht, dass Personen von Ihrem Anbieter abgemeldet werden).