Cómo accede CostGlass a sus datos
Security and data ingestion architecture: how CostGlass reads multi-cloud billing and telemetry through read-only roles and least-privilege permissions.
Cómo accede CostGlass a sus datos
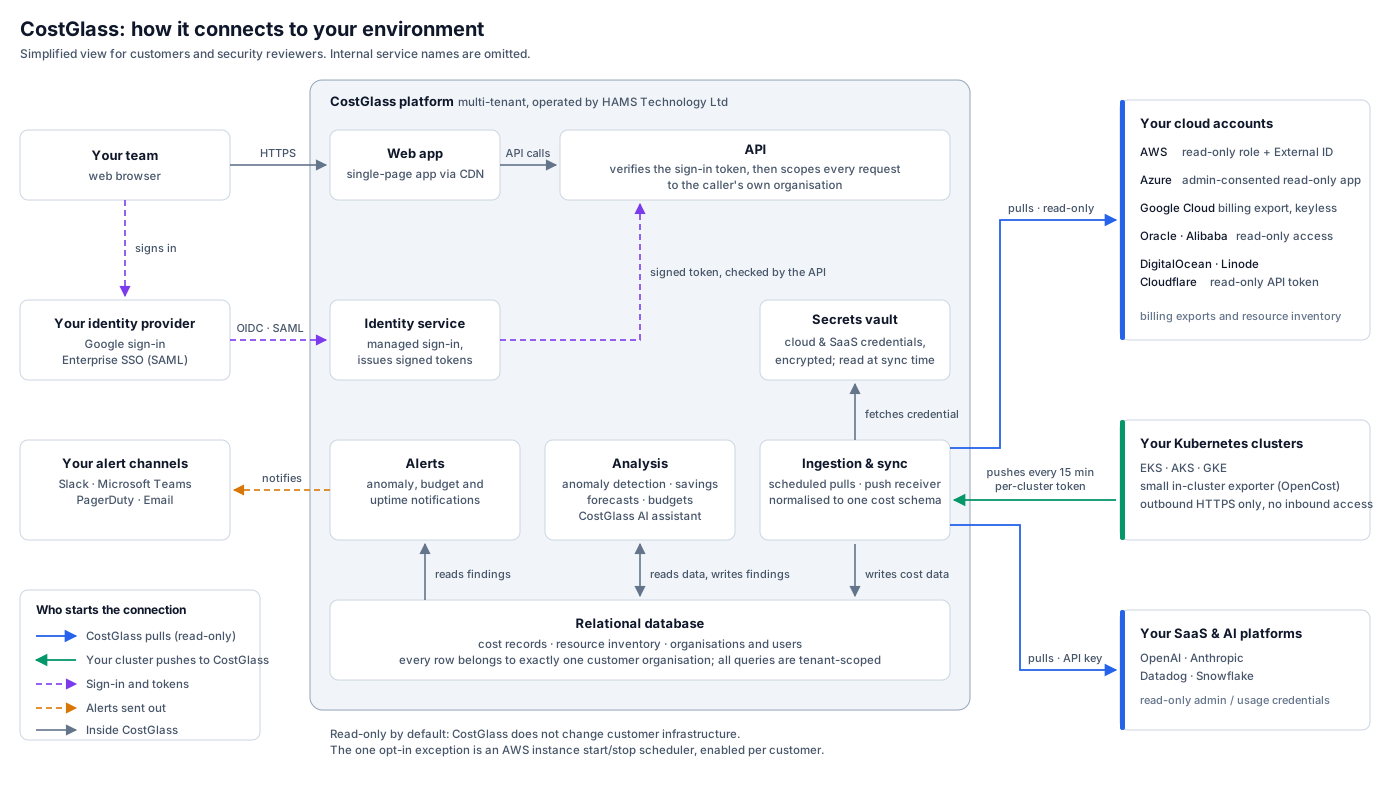
Esta es la página para enviar a quien tenga que aprobarnos. Cubre exactamente lo que CostGlass puede alcanzar en sus cuentas, cómo se autentica el acceso, dónde se almacenan los datos resultantes y cómo revocarlos. La versión corta: acceso de solo lectura que usted mismo crea, credenciales temporales que caducan cada hora y datos almacenados en la región que elija.
La póliza otorga lecturas de costo y facturación más Describir y Listacomportamiento. no hay Crear, Borrar, Poner o Modificar en cualquier parte de él, por lo que CostGlass no puede alterar ni destruir nada; la única excepción es el programador de instancias, que usted habilita deliberadamente.
La política de confianza requiere una exacta pts:Id externo coincidencia, así como el ID de la cuenta CostGlass. Sin él, cualquiera que conociera su función de ARN podría pedirle a AWS que la asumiera a través de nosotros: el clásico problema del diputado confundido. Con él, AWS rechaza una solicitud que no tiene su valor antes de que llegue a su cuenta.
Elija 🇬🇧 Londres (eu-oeste-2) o 🇩🇪 Fráncfort (ue-central-1) cuando te registras. Sus datos se almacenan y procesan allí y no salen de esa jurisdicción.
El exportador de Kubernetes y los recopiladores de SaaS envían datos a través de HTTPS. Nada se conecta a su red: ni una regla de firewall entrante, ni un punto final público, ni un puerto de escucha de su lado.
CostGlass se autentica en su entorno de AWS mediante tokens de sesión de AWS STS de corta duración. La política de confianza de roles exige tanto el ID de cuenta de producción de CostGlass como su ID externo único de inquilino: