Inicio de sesión único (SAML y OIDC)
Connect Okta, Entra ID, Google Workspace or another provider, verify your domain, test and require SSO.
Inicio de sesión único (SAML y OIDC)
Permita que su equipo inicie sesión en CostGlass con la cuenta que ya usa en el trabajo, a través de su propio proveedor de identidad.
- Funciona con SAML 2.0 y OpenID Connect (OIDC), por ejemplo Okta, Microsoft Entra ID, Google Workspace, OneLogin, Auth0 y Keycloak.
- Usted demuestra que es propietario de su dominio de correo electrónico con un registro DNS TXT, prueba el inicio de sesión una vez y luego lo activa.
- Primero hay que invitar a la gente. El inicio de sesión único permite que una persona invitada inicie sesión a través del inicio de sesión de su empresa; nunca crea cuentas.
- Luego puede solicitarlo, de modo que las contraseñas y el inicio de sesión de Google dejen de funcionar para las personas en su dominio. Un propietario mantiene el inicio de sesión con contraseña como cuenta de emergencia.
- Cambiar los datos de su proveedor restablece la prueba y el requisito, por lo que un error no puede excluir a nadie.
- Su organización está en el plan Scale o Enterprise. En otros planes, la página muestra un mensaje de actualización.
- Usted es propietario o administrador de su organización CostGlass.
- Puede crear una aplicación en su proveedor de identidad (generalmente una función de administrador allí).
- Puedes agregar un registro DNS TXT para tu dominio de correo electrónico, o saber quién puede hacerlo.
- Las personas que lo usarán ya están invitadas en Configuración → Equipo.
como funciona
Un proveedor de identidad (IdP) es el servicio que utiliza su empresa para registrar personas, como Okta o Microsoft Entra ID. SAML 2.0 y Conexión OpenID son las dos formas estándar en las que puede decirle a CostGlass "esta persona ha iniciado sesión y este es su correo electrónico".
- Usted crea una aplicación para CostGlass en su IdP, utilizando los valores que CostGlass le muestra.
- You give CostGlass your IdP's details.
- Demuestras que eres dueño de tu dominio de correo electrónico.
- Un propietario o administrador inicia sesión una vez a través del IdP como prueba.
- Lo enciendes. From then on, the sign-in page recognises your domain: after someone types their work email it offers Continue with SSO.
- Opcionalmente, lo requiere para todos los miembros del dominio.
Una organización puede tener un proveedor de identidad y hasta 10 dominios de correo electrónico, cada uno probado por separado. A sign-in only counts when it comes from your own organisation's provider and the email is on one of your verified domains. A different organisation's provider cannot sign in as your people, even if it names their email address.
Configúrelo, paso a paso
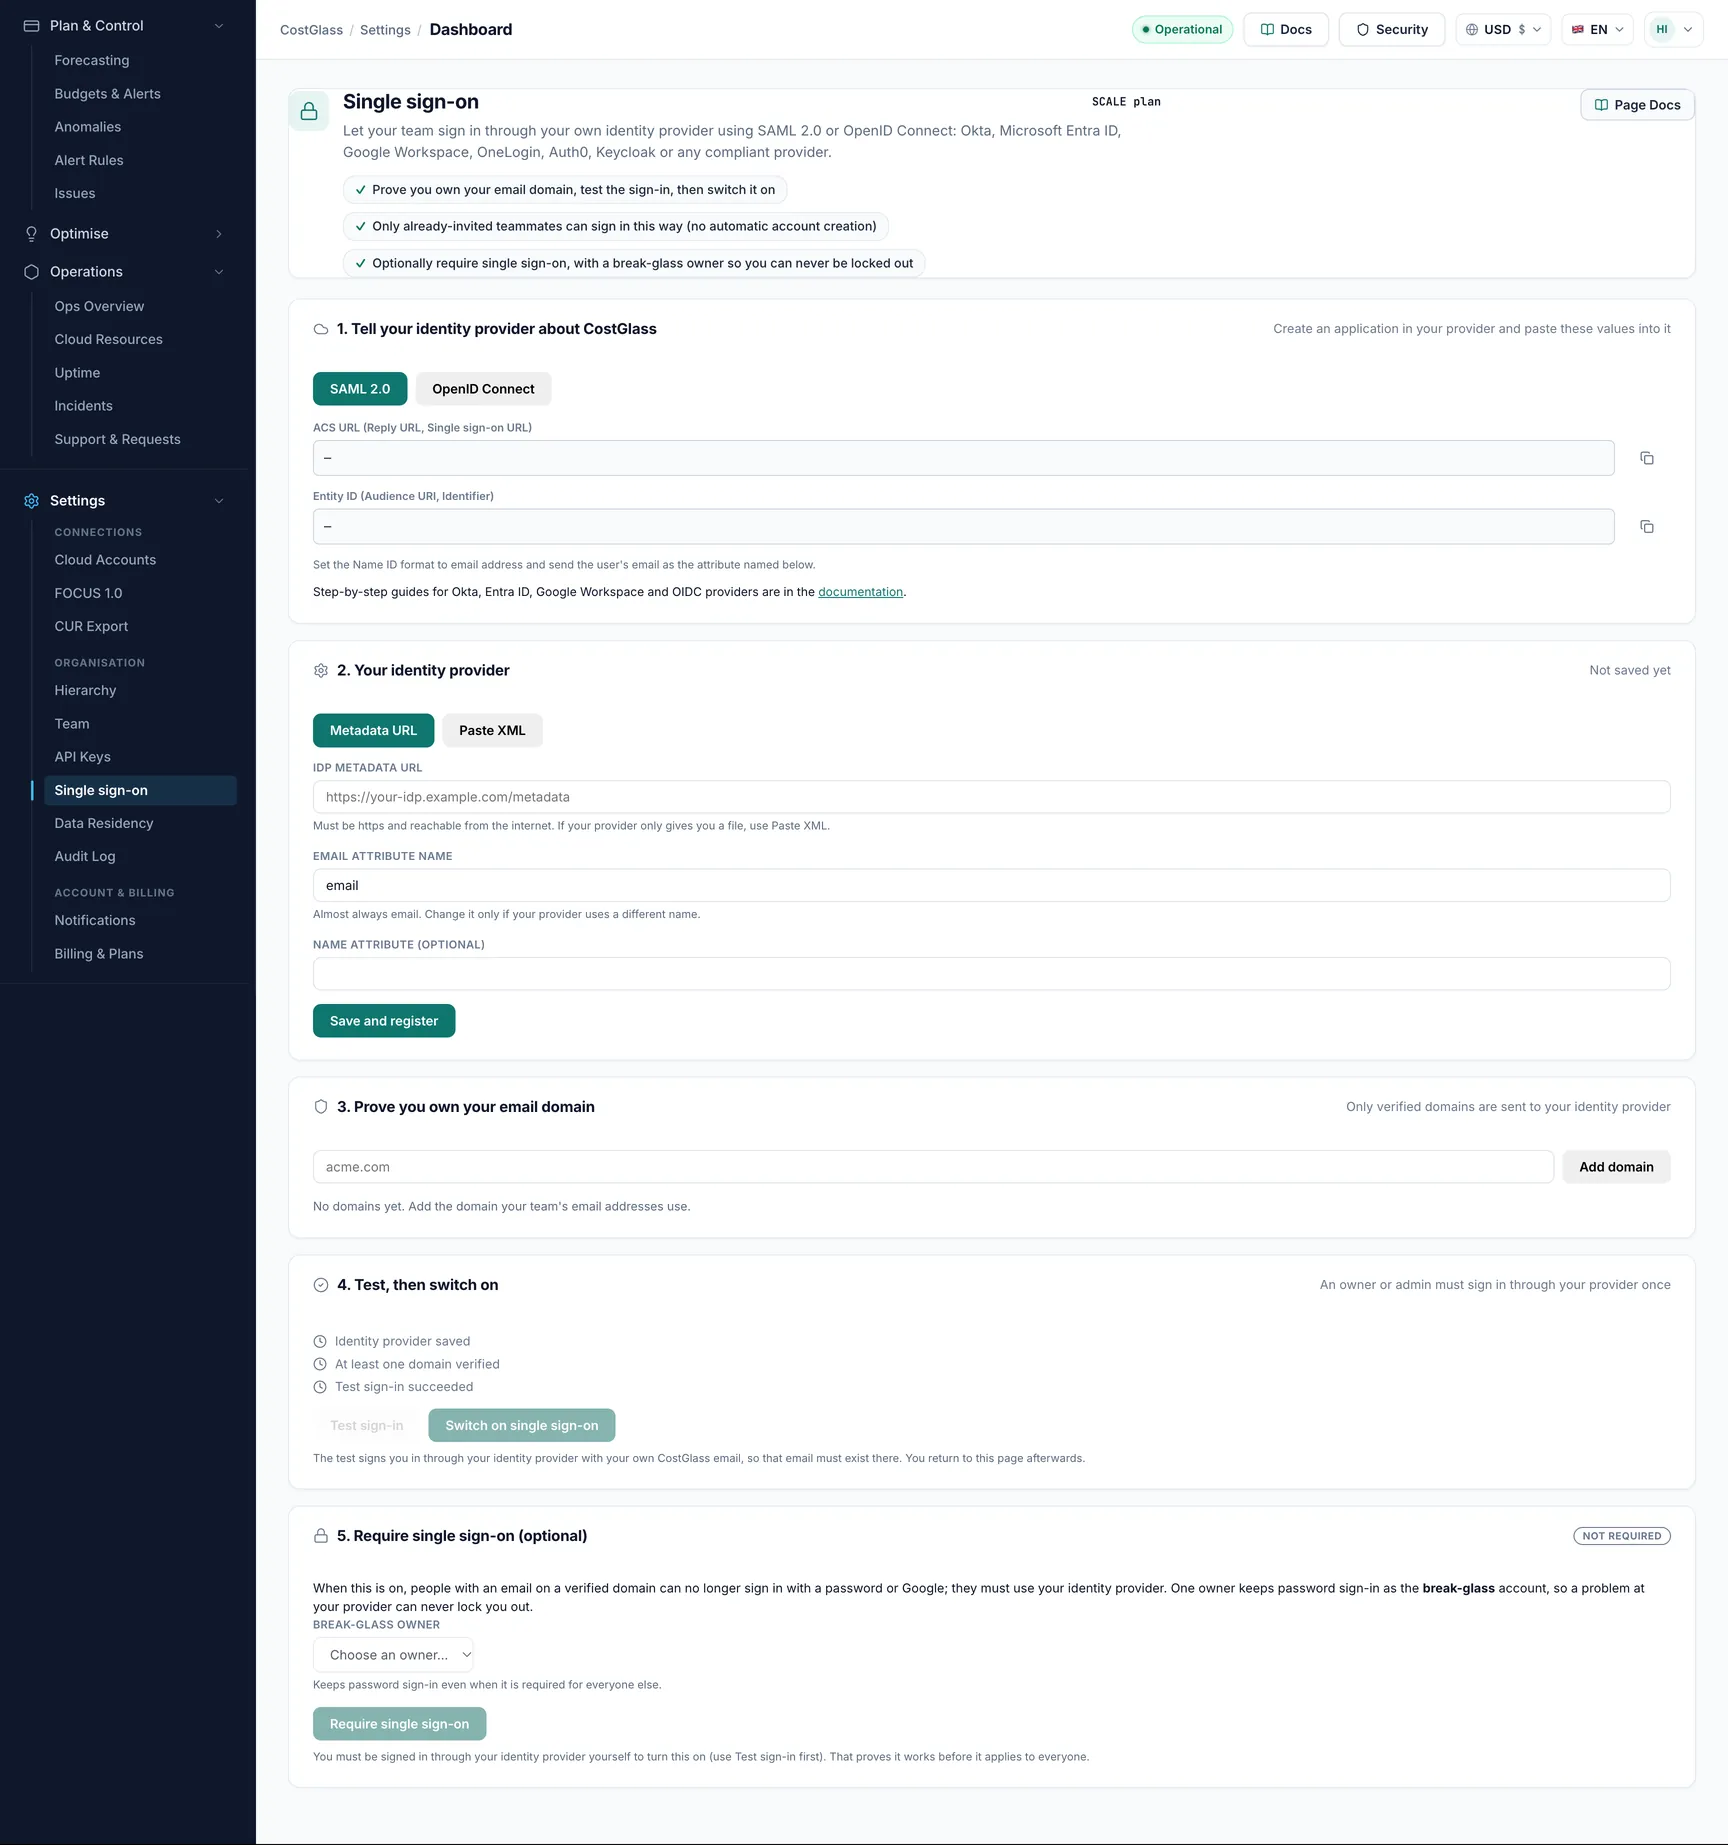
openid email profile). Click Save and register.acme.com) and click Add domain. Publicar el registro TXT shown at your DNS provider, then click Verify. Consulte la siguiente sección para obtener más detalles.Creando la aplicación en su proveedor de identidad
Los menús exactos difieren según el proveedor y cambian con el tiempo, por lo que este es un mapa, no un guión. Use your provider's own help if something has moved.
SAML 2.0 (Okta, Entra ID, Google Workspace y otros)
- Crear un nuevo Aplicación SAML (a veces llamada aplicación personalizada o que no pertenece a la galería).
- Pega el CostGlass URL SCA en el campo de la URL del servicio al consumidor de inicio de sesión único, respuesta o aserción.
- Pega el CostGlass ID de entidad en el campo de la audiencia, identificador o ID de entidad del SP.
- Establecer el Nombre ID format to email address, and make sure the person's email is sent as an attribute. CostGlass reads an attribute called
correo electrónicoby default. Si su proveedor lo envía con otro nombre (Microsoft Entra ID, por ejemplo, usa un nombre de reclamo largo), escriba ese nombre en el nombre del atributo de correo electrónico en CostGlass. - Asigna la aplicación a las personas que deben utilizarla.
- Copy the provider's URL de metadatoso descargue el archivo de metadatos (XML). A metadata URL must start with
httpsand be reachable from the internet. If your provider only gives you a file, use Paste XML.
Conexión OpenID
- Registrar un aplicación web (un cliente confidencial que utiliza el flujo del código de autorización).
- Agregue el CostGlass Redirigir URI como redireccionamiento de inicio de sesión permitido.
- Permitir los ámbitos
identificador abierto,correo electrónicoyperfil. - Recoge el URL del emisor (la dirección cuyo
/.well-known/openid-configuracióndescribes your provider), the identificación del cliente y el secreto del cliente. - Make sure the ID token carries the person's
correo electrónico. CostGlass identifica a las personas por él.
El secreto del cliente se pasa directamente al servicio de inicio de sesión. Nunca se vuelve a mostrar y dejar el campo vacío en un guardado posterior mantiene el almacenado.
Demostrar que eres propietario de tu dominio de correo electrónico
Esto impide que otra empresa reclame su dominio. Para cada dominio, CostGlass muestra un registro TXT:
| Campo | Valor |
|---|---|
| Nombre (anfitrión) | _costglass-verification.tuempresa.com |
| Valor | costglass-verify=<a code shown on the page> |
- Los dominios de buzones de correo públicos como gmail.com o outlook.com se rechazan porque nadie puede ser propietario de ellos.
- Sólo los dominios verificados se envían a su proveedor de identidad.
- Un dominio solo puede ser verificado por una organización a la vez.
- Todos los días, CostGlass vuelve a verificar el registro. Si desaparece, tienes 7 días antes de que el dominio deje de verificarse y la página muestra una advertencia con la fecha en que desapareció.
Pruebe y luego active
Antes de poder activarlo, deben cumplirse tres cosas: el proveedor está guardado, al menos un dominio está verificado y el inicio de sesión de prueba se ha realizado correctamente. La página muestra cada uno como una marca de verificación.
- Test sign-in signs you in through your IdP using el tuyo Correo electrónico de CostGlass. Ese correo electrónico también debe existir en su IdP. Sólo un propietario o un administrador pueden pasar la prueba.
- Regresará a la página con un mensaje de que el inicio de sesión de prueba fue exitoso.
- While the status is Not switched on, only Owners and Admins can sign in through the provider, which lets you test safely.
| Insignia de estado | Significado |
|---|---|
| No encendido | Saved, but not active yet, or switched off because the provider details changed. |
| En | People on your verified domains can use it. |
| El: certificado caducando | SAML only. Your provider's signing certificate expires within 30 days. |
| Necesita atención | CostGlass could not register or read your provider. The page shows the reason. |
Requerir el inicio de sesión único y el propietario del cristal de emergencia
When you click Require single sign-on, people with an email on a verified domain can no longer sign in with a password or Google. Deben utilizar su proveedor.
To stop requiring it, click Stop requiring single sign-on. Para eliminar el proveedor por completo, utilice Eliminar inicio de sesión único en la parte inferior (se conservan sus dominios verificados).
Mensajes que la gente puede ver
Cuando se rechaza un inicio de sesión, la persona ve un mensaje creado a partir de uno de estos códigos:
| Código | lo que significa | que hacer |
|---|---|---|
sso_required | Su organización requiere un inicio de sesión único y que la persona inicie sesión con una contraseña o con Google. | En la página de inicio de sesión, ingrese el correo electrónico del trabajo y elija Continuar con SSO. |
sso_wrong_org | The sign-in came from a different organisation's identity provider than the one registered for this person. | Sign in through your own company provider. If you did, ask an administrator to check which provider is saved. |
sso_domain_unverified | La organización no ha demostrado ser propietaria del dominio de correo electrónico (falta el registro DNS). | Un administrador abre Configuración → Inicio de sesión único, publica el registro TXT que se muestra para el dominio y hace clic en Verificar. |
sso_not_ready | El inicio de sesión único está guardado pero aún no está activado (o se desactivó debido a un cambio). | Un administrador completa el inicio de sesión de prueba y lo activa. Hasta entonces, sólo los propietarios y administradores pueden iniciar sesión de esta manera para probarlo. |
sso_unknown_provider | El inicio de sesión provino de un proveedor de identidad que CostGlass no reconoce. | Utilice el enlace de inicio de sesión de CostGlass, no un marcador antiguo. |
Sin acceso a la organización | The email is not on the organisation's user list. El inicio de sesión único nunca crea cuentas. | An owner or admin invites the person in Settings → Team, then they sign in through the provider. |
Manteniéndolo saludable
- Caducidad del certificado (SAML). Your IdP's signing certificate expires eventually. Los propietarios reciben un correo electrónico 30, 14 y 3 días antes. Si proporcionó una URL de metadatos, CostGlass recoge un certificado rotado por sí solo. Si pegaste XML, pega el nuevo archivo. If the certificate expires, sign-in stops and the page shows Needs attention.
- Comprobaciones de dominio. Diariamente, con un período de gracia de 7 días (ver arriba).
- Pista de auditoría. Los cambios de proveedor, dominios, encendido y requerimiento se registran en el registro de auditoría.
Lo que no hace el inicio de sesión único
- No crea ni elimina cuentas. Invitar a personas bajo Configuración → Equipo. No hay aprovisionamiento automático (SCIM).
- La asignación de grupo a rol está desactivada. Los roles se configuran solo en Configuración → Equipo, independientemente de los grupos que envíe su proveedor.
- Un proveedor por organización y sin cierre de sesión único (cerrar sesión en CostGlass no cierra la sesión de las personas en su proveedor).