Comment CostGlass accède à vos données
Security and data ingestion architecture: how CostGlass reads multi-cloud billing and telemetry through read-only roles and least-privilege permissions.
Comment CostGlass accède à vos données
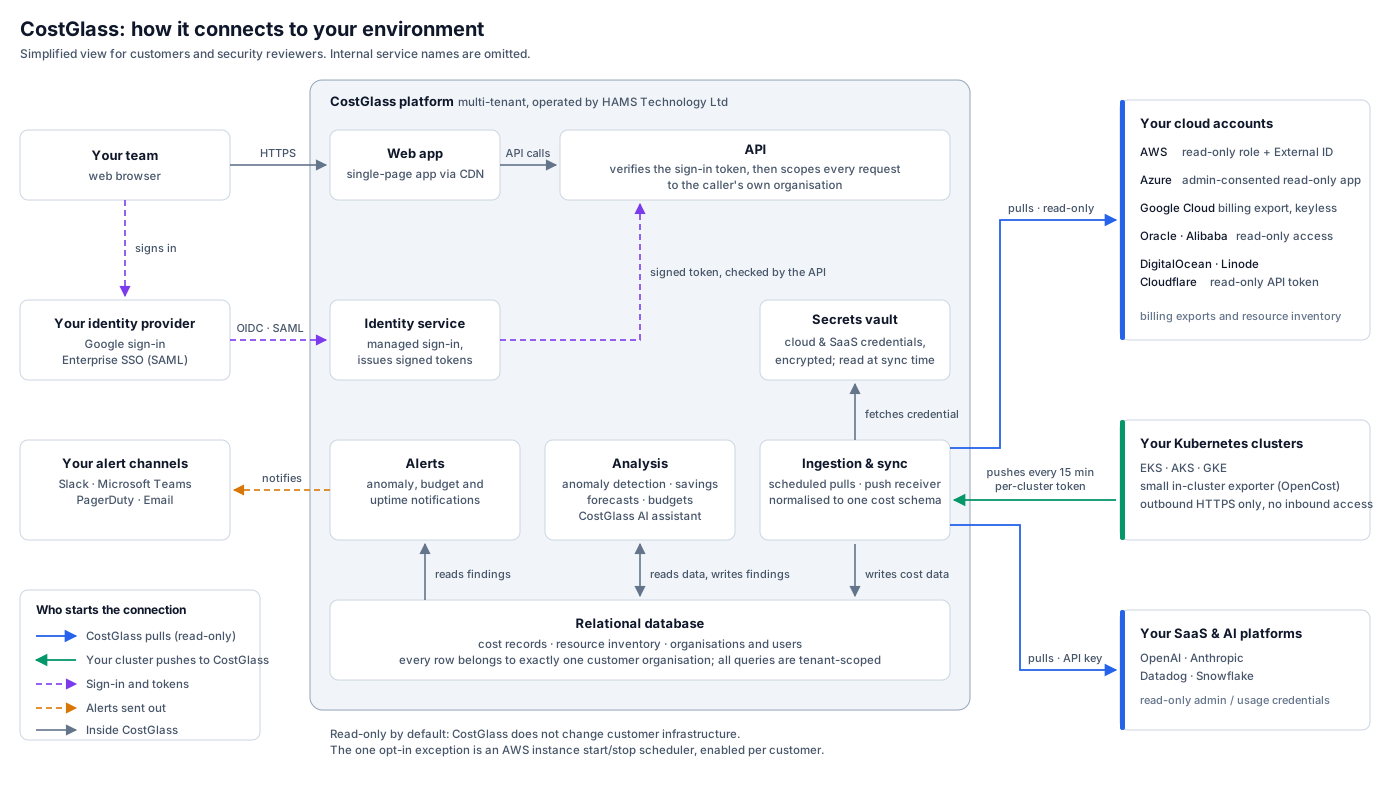
C'est la page à envoyer à celui qui doit nous approuver. Il couvre exactement ce que CostGlass peut atteindre dans vos comptes, comment l'accès est authentifié, où les données résultantes sont stockées et comment vous les révoquez. La version courte : un accès en lecture seule que vous créez vous-même, des informations d'identification temporaires qui expirent toutes les heures et des données conservées dans la région de votre choix.
La politique accorde le coût et la facturation en plus Décrire et Listeactes. Il n'y a pas Créer, Supprimer, Mettre ou Modifier n'importe où, CostGlass ne peut donc rien modifier ou détruire, la seule exception étant le planificateur d'instance, que vous activez délibérément.
La politique de confiance exige une sts : ID externe correspondance ainsi que l'identifiant du compte CostGlass. Sans cela, toute personne ayant appris votre rôle ARN pourrait demander à AWS de l'assumer par notre intermédiaire – le problème classique de la confusion des adjoints. Avec lui, une demande qui ne porte pas votre valeur est refusée par AWS avant qu'elle n'atteigne votre compte.
Choisissez 🇫🇷 Londres (ue-ouest-2) ou 🇩🇪 Francfort (eu-central-1) lors de votre inscription. Vos données y sont stockées et traitées et ne quittent pas cette juridiction.
L'exportateur Kubernetes et les collecteurs SaaS envoient des données vers l'extérieur via HTTPS. Rien ne se connecte à votre réseau : pas de règle de pare-feu entrant, pas de point de terminaison public, pas de port d'écoute de votre côté.
CostGlass s'authentifie auprès de votre environnement AWS à l'aide de jetons de session AWS STS de courte durée. La politique d'approbation des rôles impose à la fois l'ID de compte de production CostGlass et l'ID externe de votre locataire unique :